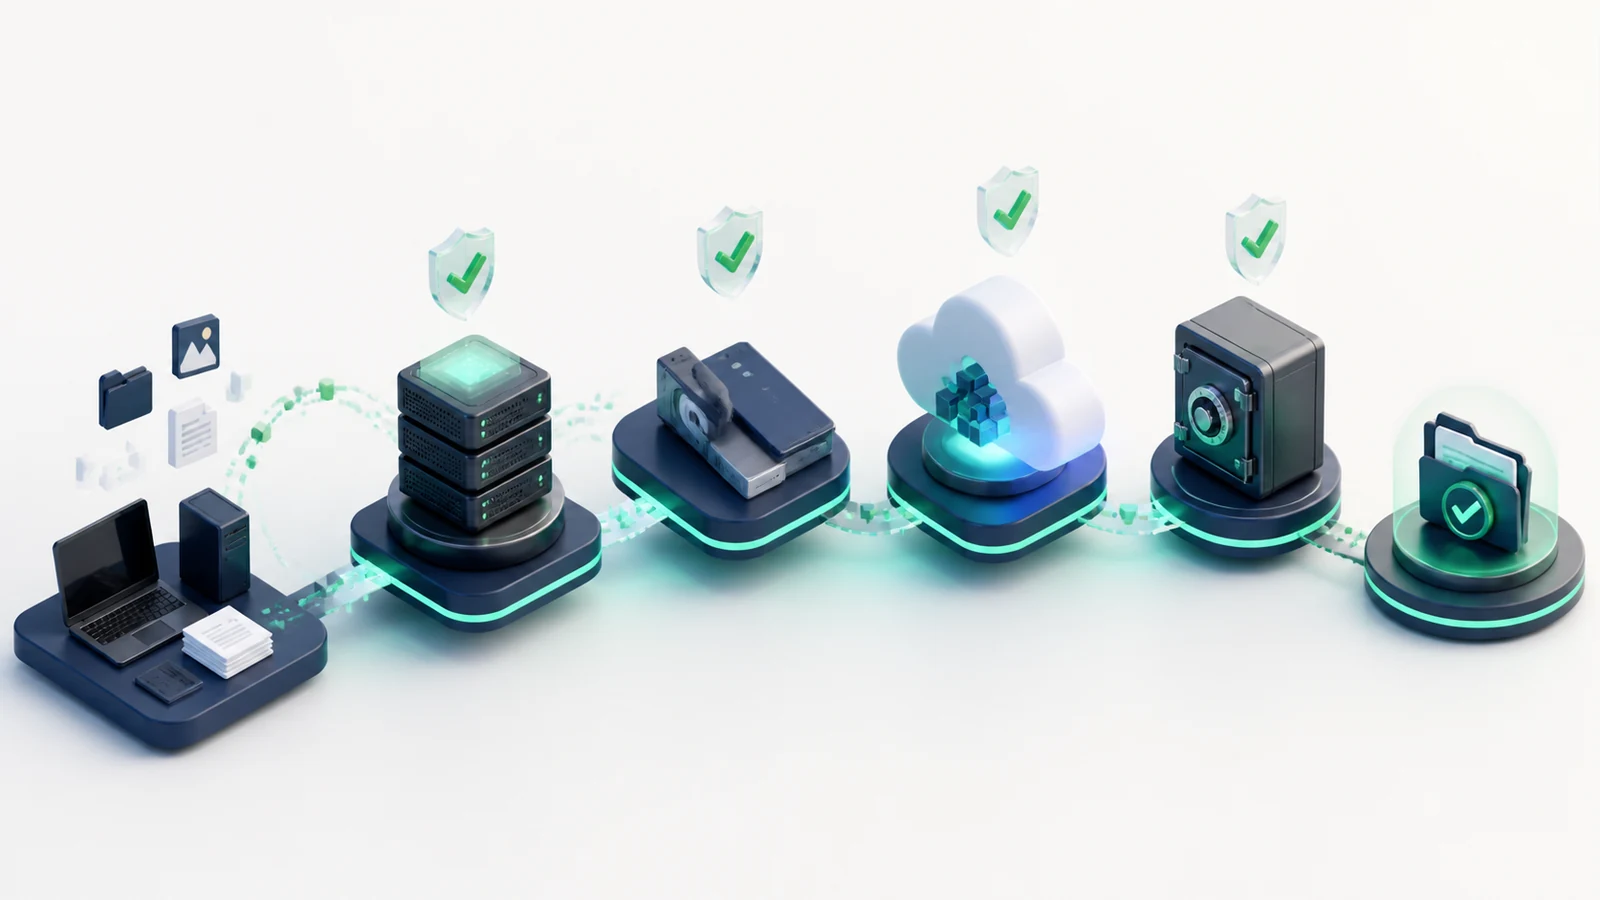
De klassieke 3-2-1-regel vraagt drie kopieën van gegevens, op twee verschillende mediatypen, waarvan één buiten de primaire locatie. De uitbreiding 1-0 voegt minstens één offline, air-gapped of onveranderlijke kopie toe en verlangt nul onopgeloste fouten na verificatie. Daarmee verschuift de aandacht van alleen kopiëren naar weerbaarheid en bewezen herstel.
Gebruik de algemene uitleg over downloaden Veeam Backup and Replication als oriëntatie op het platform. Deze handleiding richt zich op beleid en controle, niet op installatie of het verkrijgen van software.
Tel echte, onafhankelijke kopieën
Productiedata is de eerste kopie. Een back-up op een afzonderlijke repository is de tweede. Een back-upcopy naar een ander storingsdomein kan de derde vormen. Een snapshot op dezelfde storage is nuttig voor snelle terugkeer, maar telt niet zonder meer als onafhankelijke kopie wanneer één defect, beheerdersaccount of aanval beide versies kan verwijderen.
Beschrijf voor iedere kopie wie deze kan wijzigen, welke infrastructuur nodig is om haar te lezen en welk incident zij overleeft. Als twee repositories dezelfde identiteit, hetzelfde netwerksegment en dezelfde beheerconsole delen, verschillen ze fysiek misschien wel, maar is hun beveiligingsrisico grotendeels gelijk.
Twee media betekent twee foutprofielen
Het doel van verschillende media is niet nostalgie naar tape, maar het vermijden van één technisch defect. Een lokale diskrepository gecombineerd met objectopslag, tape of een doelplatform met eigen retentie kan verschillende foutprofielen bieden. Beoordeel integriteit, leesbaarheid, schaalbaarheid en herstelsnelheid per laag.
Gebruik de snelste laag voor frequente operationele restores en een robuuste secundaire laag voor grote incidenten. Zorg dat metadata, encryptiesleutels en toegangsprocedures beschikbaar blijven. Een kopie die theoretisch bestaat maar zonder verloren sleutel niet leesbaar is, draagt niet bij aan herstelbaarheid.
Eén kopie buiten de primaire locatie
Een andere locatie beschermt tegen brand, overstroming, langdurige stroomuitval en verlies van een volledig datacenter. “Buiten de locatie” moet ver genoeg gaan om een relevant regionaal incident te overleven en tegelijk binnen het gewenste herstelvenster bereikbaar zijn. Meet de werkelijke bandbreedte en tijd voor een volledige terughaalactie.
Een cloudregio of tweede vestiging kan geschikt zijn, maar let op identiteitsafhankelijkheid. Wanneer hetzelfde tenantaccount zowel productie als externe kopie beheert, kan een gecompromitteerde beheerder beide raken. Scheid rollen, gebruik MFA en beperk verwijderrechten met aanvullende goedkeuring waar het platform dat ondersteunt.
Offline, air-gapped of immutable
Offline media is niet verbonden wanneer zij niet wordt gebruikt. Een air gap voegt een technische of procesmatige scheiding toe. Immutable opslag voorkomt wijzigingen gedurende een ingestelde periode. Deze varianten hebben verschillende operationele gevolgen. Kies een combinatie die past bij hersteldoelen en het dreigingsmodel.
Controleer bij immutability dat de retentie lang genoeg is om een late ontdekking van ransomware te overbruggen. Te kort ingestelde onveranderlijkheid kan verlopen voordat het incident wordt herkend; extreem lange retentie kan capaciteit blokkeren. Leg vast wie de klok, opslaginstellingen en beheersleutels kan beïnvloeden.
De nul vereist verificatie
Nul betekent dat controles geen onopgeloste fouten tonen. Gebruik health checks en herstelverificatie, maar vertrouw niet uitsluitend op één automatische test. Start representatieve machines geïsoleerd, controleer applicatieservices, open gegevens en vergelijk resultaten met functionele acceptatiecriteria.
Een back-upbestand kan technisch leesbaar zijn terwijl een applicatie door ontbrekende afhankelijkheden niet functioneert. Test daarom ketens: identiteit, database, applicatieserver, netwerkconfiguratie en externe sleutels. Noteer gemeten RPO en RTO en wijs iedere afwijking aan een eigenaar toe.
Retentie koppelen aan herstelvragen
Dagelijkse, wekelijkse, maandelijkse en jaarlijkse herstelpunten beantwoorden verschillende vragen. Korte retentie ondersteunt operationele fouten; langere retentie helpt bij laat ontdekte corruptie en wettelijke bewaarplichten. Meer herstelpunten zijn niet automatisch beter wanneer niemand kan bepalen welke versie betrouwbaar is.
Maak een gegevensclassificatie met per klasse frequentie, retentie en vernietigingsmoment. Voorkom dat persoonsgegevens eindeloos in back-ups blijven zonder grondslag. Een goed beleid combineert continuïteit, beveiliging, opslagkosten en privacy.
Maak verlies van één laag normaal
Oefen scenario’s waarin de primaire repository, het beheerdomein of de netwerkverbinding niet beschikbaar is. Gebruik een vooraf gecontroleerde beheerwerkplek en noodcredentials. Test of de secundaire kopie kan worden geïnventariseerd zonder afhankelijkheid van de getroffen omgeving.
Documenteer niet alleen de ideale route, maar ook de minimale route. Welke kritieke systemen moeten eerst terug, welke kopie is daarvoor snel genoeg en wie mag de immutable periode of netwerktoegang niet wijzigen? Een duidelijke volgorde voorkomt dat haast tijdens een incident extra risico creëert.
Periodieke beoordeling
Controleer de 3-2-1-1-0-opzet na migraties, overnames, opslagvervanging en wijzigingen in identiteit. Kopieën die ooit onafhankelijk waren kunnen door centralisatie ongemerkt hetzelfde storingsdomein gaan delen. Vergelijk het actuele diagram met werkelijk gebruikte accounts, routes en retentie.
Rapporteer per gegevensklasse of alle vijf elementen aantoonbaar aanwezig zijn. Gebruik uitzonderingen met een eigenaar en einddatum. De regel levert pas waarde wanneer een organisatie kan bewijzen welke kopie welk incident opvangt en hoe recent een volledige hersteltest succesvol is afgerond.
Praktische toets
Vraag bij iedere kopie: kan dezelfde fout, aanvaller of beheerder ook deze versie vernietigen? Zo ja, dan is extra onafhankelijkheid nodig.